La gestione dei PC aziendali può diventare complessa quando un'organizzazione deve configurare decine o centinaia di dispositivi con le stesse impostazioni, applicazioni, criteri di sicurezza e account utente. La preparazione manuale di ogni computer richiede tempo e introduce il rischio di configurazioni non uniformi. Windows Autopilot è la tecnologia Microsoft progettata per automatizzare il provisioning e la configurazione iniziale dei dispositivi Windows, permettendo di integrare i PC all'interno dell'infrastruttura aziendale senza dover eseguire manualmente tutte le attività di installazione e configurazione.
Windows Autopilot non deve essere considerato semplicemente uno strumento per installare Windows. Il suo funzionamento è basato sull'integrazione tra il dispositivo, Microsoft Intune, Microsoft Entra ID e i servizi cloud Microsoft. Il PC viene identificato durante la fase iniziale di configurazione e, in base al profilo assegnato, riceve automaticamente le impostazioni definite dall'amministratore. Questo permette di costruire un processo di deployment nel quale il dispositivo passa dalla configurazione iniziale del sistema operativo a una configurazione aziendale gestita centralmente.
Come funziona Windows Autopilot
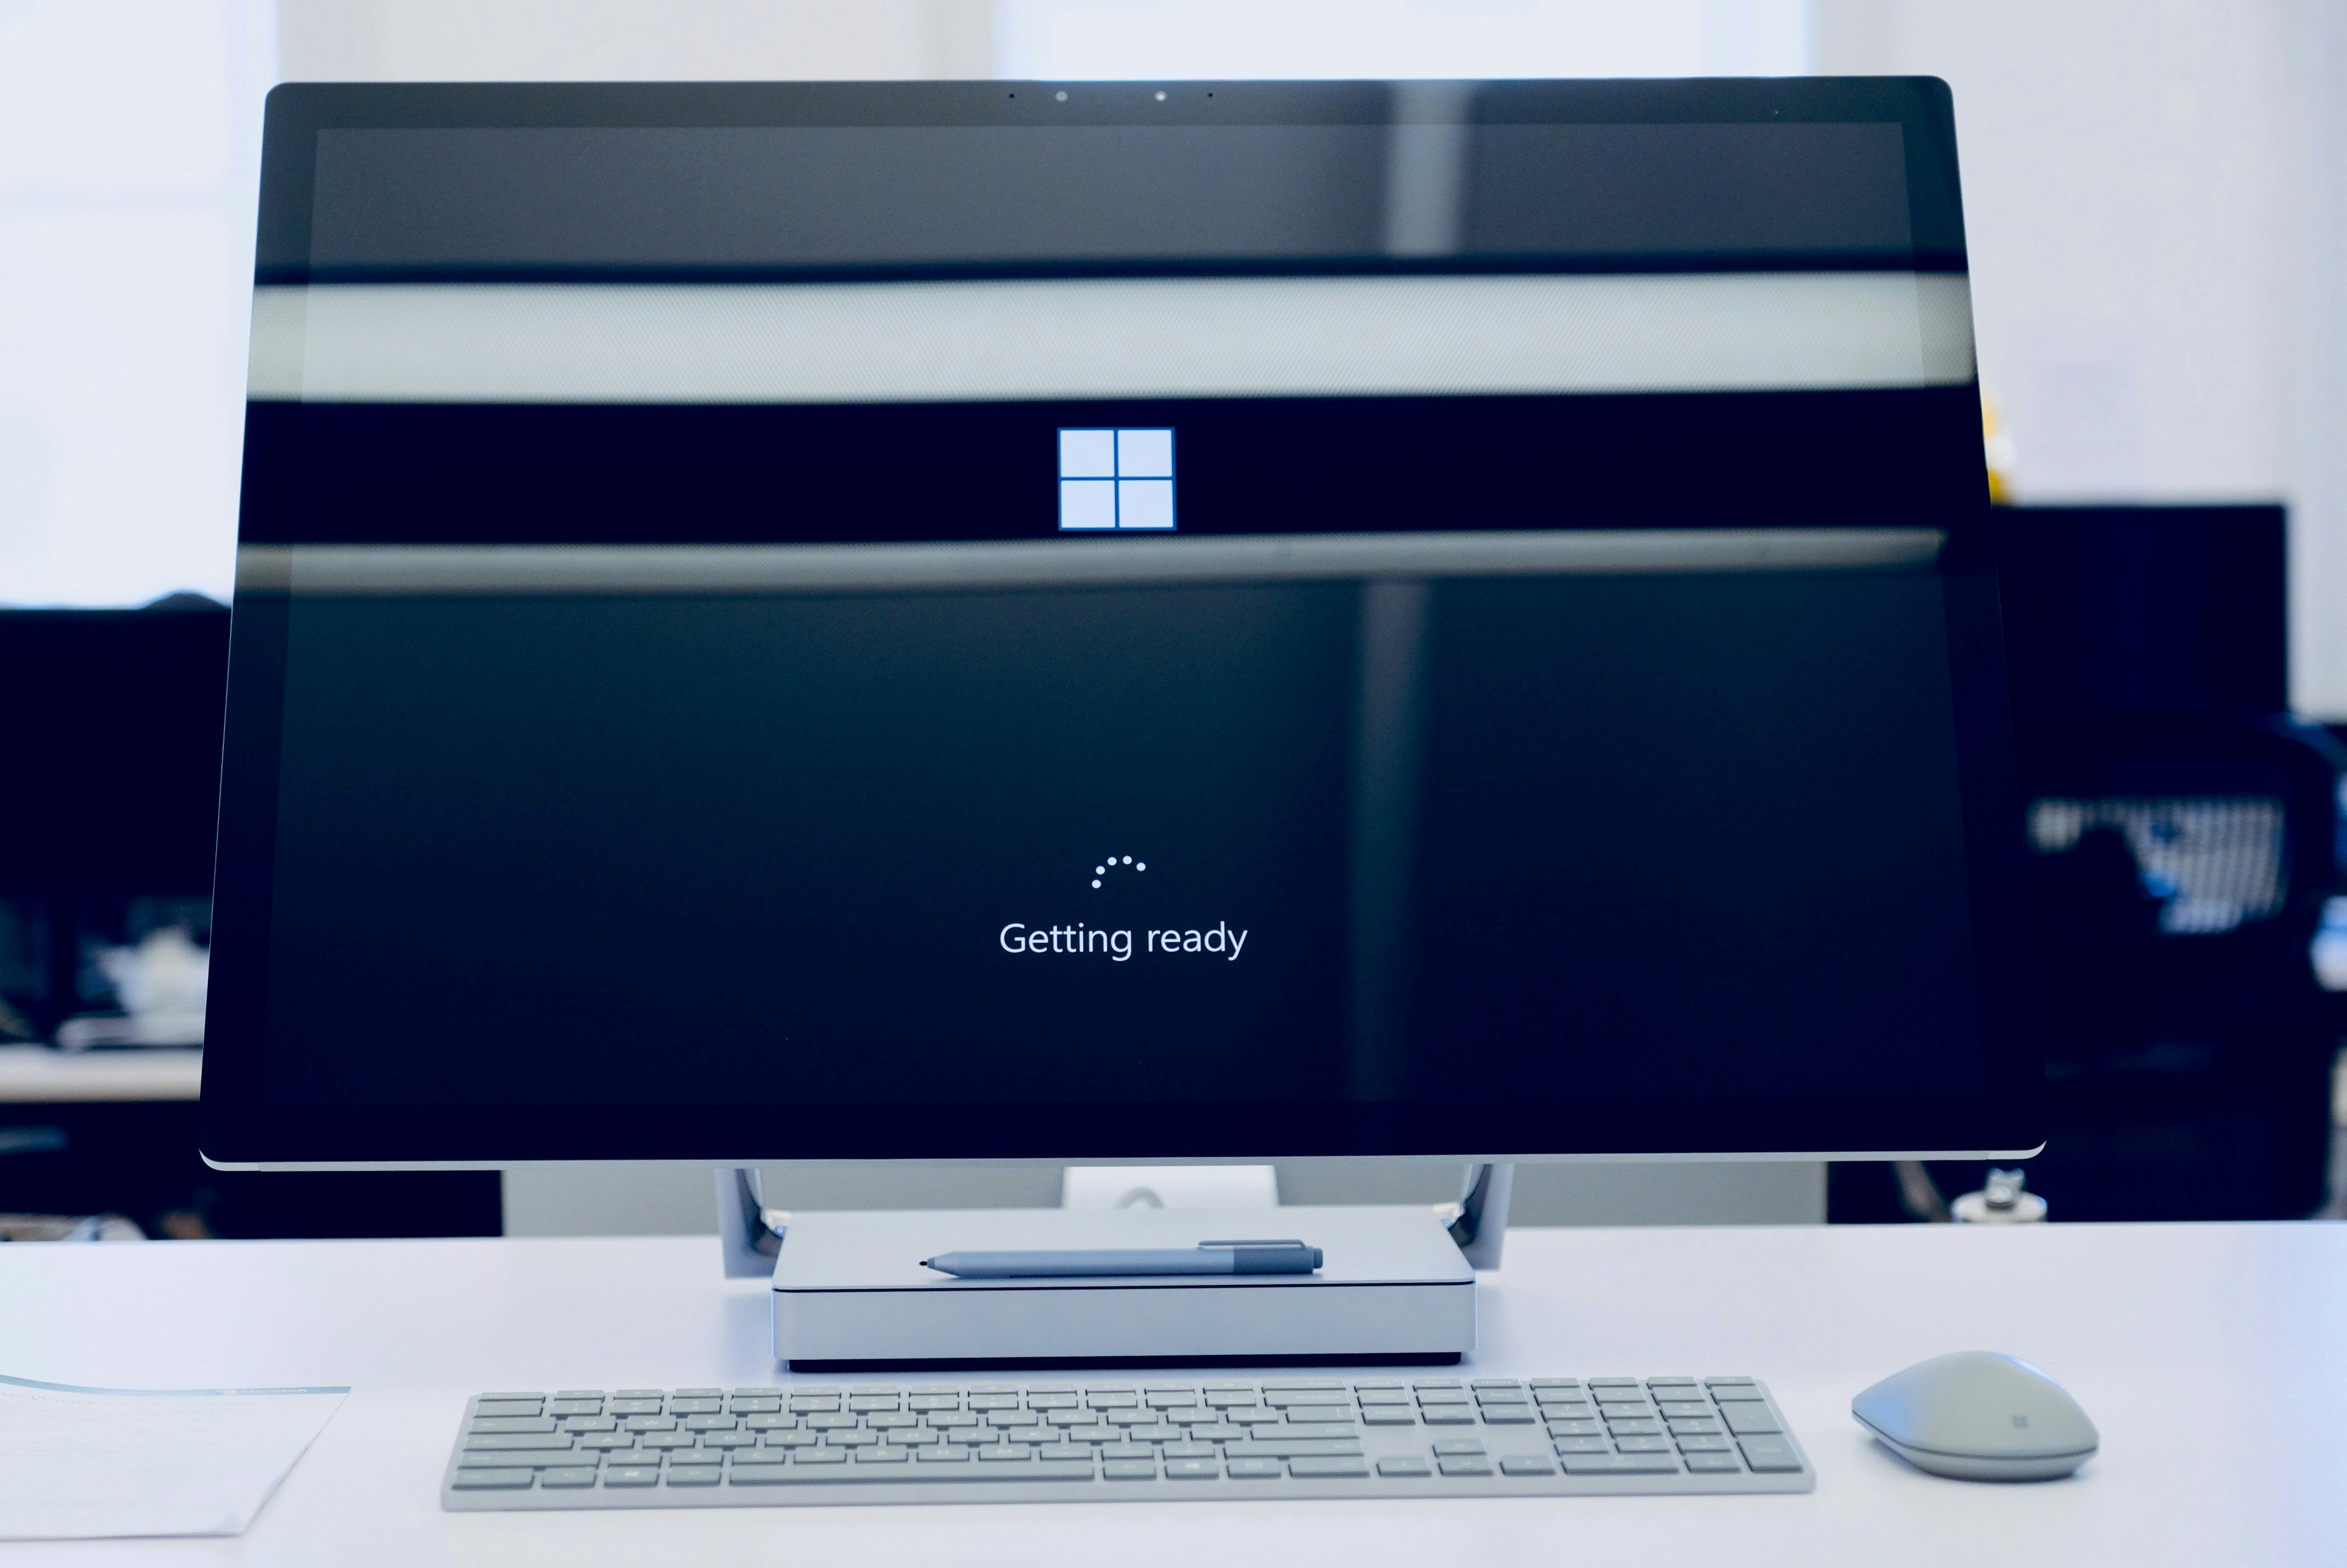
Il principio di funzionamento di Windows Autopilot consiste nell'associare il dispositivo a una configurazione aziendale prima che venga consegnato all'utente. Durante la prima accensione, Windows entra nella fase di configurazione iniziale e comunica con i servizi Microsoft per determinare se il dispositivo è registrato in Autopilot.
Il servizio identifica il computer utilizzando informazioni hardware specifiche e recupera il profilo di deployment associato. In questo modo il dispositivo può sapere quali impostazioni applicare, quale modalità di autenticazione utilizzare e come deve essere configurato all'interno dell'organizzazione.
L'utente può quindi ricevere un PC che richiede solamente la connessione alla rete e l'autenticazione con il proprio account aziendale. Il resto del processo viene gestito centralmente attraverso le policy definite dall'amministratore.
Microsoft Intune come piattaforma di gestione
Windows Autopilot è strettamente collegato a Microsoft Intune, che rappresenta il componente utilizzato per la gestione centralizzata dei dispositivi e delle configurazioni. Intune permette di distribuire policy, applicazioni, impostazioni di sicurezza, certificati, configurazioni di rete e altri elementi necessari al funzionamento del computer aziendale.
L'amministratore può definire le configurazioni attraverso il portale di gestione e assegnarle a gruppi di dispositivi o utenti. Quando il PC viene registrato e riceve il relativo profilo, Intune applica progressivamente le impostazioni previste.
Questo modello elimina la necessità di configurare ogni computer singolarmente e permette di mantenere una configurazione uniforme anche quando i dispositivi vengono acquistati in momenti differenti.
Hardware Hash e identificazione del dispositivo
Per registrare un dispositivo in Windows Autopilot è necessario associare il computer alla relativa identità hardware. Uno degli elementi utilizzati per questa identificazione è l'hardware hash, un insieme di informazioni che consente ai servizi Microsoft di riconoscere il dispositivo.
La registrazione può essere effettuata dal produttore o dal rivenditore durante il processo di fornitura del PC oppure dall'organizzazione attraverso le procedure disponibili per l'importazione dei dispositivi.
L'utilizzo di questa identificazione permette di stabilire che uno specifico computer appartiene all'organizzazione e deve ricevere determinate configurazioni quando viene avviato per la prima volta.
Deployment Profile
Il deployment profile determina il comportamento del dispositivo durante il processo di provisioning. Attraverso il profilo è possibile definire modalità di configurazione, esperienza dell'utente, gestione dell'account e comportamento durante la fase iniziale di Windows.
Un'organizzazione può quindi utilizzare configurazioni differenti in base alla tipologia di dispositivo. Un notebook assegnato a un dipendente può avere esigenze diverse rispetto a un PC utilizzato in una sala riunioni, a un dispositivo condiviso o a un computer destinato a un ruolo specifico.
La possibilità di utilizzare profili differenti consente di applicare configurazioni coerenti con il contesto operativo senza dover intervenire fisicamente su ogni macchina.
Windows Autopilot e Microsoft Entra ID
L'integrazione con Microsoft Entra ID permette di associare il dispositivo all'identità aziendale e di applicare le configurazioni di accesso definite dall'organizzazione.
Durante la configurazione iniziale l'utente può autenticarsi con il proprio account aziendale e il dispositivo viene registrato nell'ambiente cloud dell'organizzazione. Questo permette di applicare successivamente policy di sicurezza e configurazioni centralizzate attraverso Intune.
L'integrazione tra identità e gestione del dispositivo è particolarmente importante perché consente di collegare il computer non soltanto all'organizzazione, ma anche all'utente che lo utilizza e alle relative autorizzazioni.
Enrollment Status Page
Durante il provisioning può essere utilizzata la Enrollment Status Page, conosciuta come ESP, che permette di controllare lo stato della configurazione del dispositivo.
La ESP consente di gestire il momento nel quale l'utente può iniziare a utilizzare il computer, assicurandosi che determinate applicazioni e policy siano state installate prima di completare il provisioning.
Questo meccanismo è importante soprattutto quando il dispositivo deve essere consegnato già configurato e conforme alle policy aziendali. Senza un controllo sul completamento delle configurazioni, l'utente potrebbe iniziare a utilizzare il PC mentre applicazioni e criteri di sicurezza sono ancora in fase di installazione.
Installazione automatica delle applicazioni
Uno degli aspetti più importanti di Windows Autopilot è la possibilità di distribuire automaticamente le applicazioni aziendali attraverso Intune.
Software gestionali, browser, strumenti di collaborazione, client VPN, agent di sicurezza e altre applicazioni possono essere assegnati al dispositivo o all'utente. Quando il PC viene configurato, Intune verifica le assegnazioni e procede con l'installazione dei pacchetti previsti.
Le applicazioni possono essere distribuite utilizzando pacchetti Win32, Microsoft Store e altri meccanismi supportati dall'ambiente di gestione. La configurazione deve essere progettata correttamente perché un pacchetto non compatibile o un metodo di rilevamento errato può impedire il completamento del provisioning.
Autopilot e policy di sicurezza
Windows Autopilot può essere integrato con le policy di sicurezza gestite attraverso Intune. Questo permette di applicare configurazioni relative a Windows Defender, firewall, BitLocker, password, Windows Hello, aggiornamenti e altre impostazioni del sistema operativo.
Il vantaggio principale consiste nella possibilità di applicare le stesse configurazioni a tutti i dispositivi appartenenti a un determinato gruppo. Se una policy viene modificata centralmente, la nuova configurazione può essere distribuita ai dispositivi senza dover intervenire fisicamente sui computer.
In questo modo il provisioning iniziale diventa soltanto il primo passaggio di un processo più ampio di gestione del ciclo di vita del dispositivo.
BitLocker e protezione dei dati
La gestione della cifratura dei dischi rappresenta un elemento importante nella configurazione dei notebook aziendali. Attraverso Intune è possibile configurare BitLocker e applicare policy che definiscono modalità di cifratura, requisiti di sicurezza e gestione delle chiavi di recovery.
L'integrazione con Microsoft Entra ID permette di gestire le informazioni necessarie al recupero della chiave secondo le policy definite dall'organizzazione. Questo è particolarmente importante in caso di smarrimento del dispositivo o di necessità di ripristino dell'accesso ai dati.
La cifratura deve comunque essere progettata insieme alle altre policy di sicurezza perché non rappresenta da sola una protezione completa del dispositivo.
Windows Autopilot e Windows Hello for Business
Autopilot può essere integrato con Windows Hello for Business per configurare modalità di autenticazione basate su credenziali moderne e meccanismi di autenticazione forte.
L'obiettivo è ridurre la dipendenza dalle password tradizionali e collegare l'accesso al dispositivo alle identità aziendali e ai criteri di sicurezza definiti dall'organizzazione.
La configurazione deve tenere conto dei requisiti di Microsoft Entra ID, delle policy Intune e dell'infrastruttura di autenticazione utilizzata dall'azienda.
Provisioning e configurazione senza reinstallazione manuale
Uno dei vantaggi principali di Autopilot è che il processo può essere eseguito direttamente durante la configurazione iniziale del dispositivo. L'amministratore non deve necessariamente preparare manualmente ogni PC con un'immagine personalizzata.
Il modello moderno di gestione dei dispositivi tende infatti a separare il sistema operativo dalla configurazione aziendale. Windows viene installato dal produttore o attraverso i normali meccanismi di distribuzione, mentre configurazioni, applicazioni e policy vengono applicate successivamente attraverso i servizi cloud.
Questo approccio riduce la necessità di mantenere immagini Windows personalizzate e permette di modificare la configurazione aziendale senza dover ricreare ogni volta un'immagine completa del sistema operativo.
Reset e riutilizzo dei dispositivi
Windows Autopilot può essere utilizzato anche durante il riutilizzo di dispositivi già registrati. Quando un PC viene assegnato a un nuovo dipendente, è possibile utilizzare le funzionalità di reset supportate dall'ambiente di gestione per riportarlo a uno stato coerente con le policy aziendali.
Questo permette di gestire più facilmente il ciclo di vita dell'hardware. Un notebook non deve necessariamente essere configurato manualmente ogni volta che cambia utilizzatore, perché l'associazione con l'organizzazione e le policy possono essere mantenute attraverso la gestione centralizzata.
Troubleshooting di Windows Autopilot
Quando il provisioning non viene completato correttamente, il troubleshooting deve essere effettuato analizzando l'intera catena di gestione. Un problema può dipendere dalla registrazione del dispositivo, dal deployment profile, dalla connessione Internet, dall'autenticazione, da una policy Intune oppure dall'installazione di un'applicazione.
La Enrollment Status Page rappresenta uno dei primi elementi da analizzare perché permette di individuare quale fase del provisioning non è stata completata.
Devono inoltre essere controllati i log disponibili sul dispositivo e le informazioni presenti nei servizi di gestione Microsoft. Un'applicazione Win32 configurata con un detection rule errato, ad esempio, può risultare installata sul PC ma continuare a essere considerata non installata da Intune, impedendo il completamento di una determinata fase.
Per questo motivo il troubleshooting Autopilot richiede una conoscenza combinata di Windows, Intune, Microsoft Entra ID, networking e gestione delle applicazioni.
Windows Autopilot e gestione del ciclo di vita
Autopilot non deve essere considerato soltanto uno strumento per la prima configurazione del PC. La sua utilità aumenta quando viene inserito all'interno di una strategia completa di Endpoint Management.
Durante il ciclo di vita del dispositivo è possibile modificare policy, distribuire applicazioni, applicare aggiornamenti, cambiare configurazioni di sicurezza e gestire il dispositivo attraverso Intune.
Quando il computer viene sostituito o assegnato a un altro utente, il sistema di gestione permette di mantenere una configurazione coerente senza ripetere manualmente tutte le operazioni eseguite al primo deployment.
Vantaggi per la gestione IT aziendale
L'utilizzo di Windows Autopilot permette di ridurre le attività manuali associate alla preparazione dei PC e di centralizzare la configurazione dei dispositivi. Il vantaggio tecnico più importante non è semplicemente il risparmio di tempo durante l'installazione, ma la possibilità di trasformare la configurazione del computer in un processo standardizzato e ripetibile.
Un PC appena acquistato può essere inserito nell'ambiente aziendale senza dover essere fisicamente preparato da un tecnico. Dopo la connessione a Internet e l'autenticazione, il dispositivo può ricevere progressivamente configurazioni, applicazioni e policy definite centralmente.
Questo modello è particolarmente utile nelle aziende che utilizzano notebook distribuiti tra più sedi o lavoratori da remoto, perché riduce la necessità di interventi fisici sui dispositivi.
Windows Autopilot richiede una progettazione corretta
Windows Autopilot semplifica il provisioning dei PC aziendali, ma non elimina la necessità di progettare correttamente l'infrastruttura di gestione. Per ottenere un deployment affidabile è necessario configurare correttamente Microsoft Intune, Microsoft Entra ID, i deployment profile, le policy di sicurezza, le applicazioni e la Enrollment Status Page.
È inoltre importante definire una struttura coerente per gruppi, utenti e dispositivi, evitando assegnazioni troppo generiche che potrebbero applicare configurazioni errate a computer con caratteristiche differenti.
La fase di test è fondamentale. Prima di distribuire Autopilot su larga scala è opportuno utilizzare dispositivi pilota e verificare l'intero processo, dall'identificazione hardware fino all'accesso dell'utente, all'installazione delle applicazioni e all'applicazione delle policy di sicurezza.
Provisioning moderno dei PC aziendali
Windows Autopilot rappresenta un'evoluzione rispetto al modello tradizionale nel quale ogni computer veniva preparato manualmente attraverso immagini, script e configurazioni locali. L'approccio moderno sposta gran parte della gestione verso servizi cloud e sistemi centralizzati, permettendo di separare l'installazione del sistema operativo dalla configurazione aziendale.
L'integrazione tra Windows Autopilot, Microsoft Intune e Microsoft Entra ID permette di costruire un processo nel quale il dispositivo viene identificato, autenticato, configurato e successivamente gestito durante tutto il proprio ciclo di vita.
Per le aziende che devono amministrare un numero significativo di PC, questo modello consente di ottenere maggiore uniformità, ridurre gli interventi manuali e applicare in modo centralizzato le configurazioni necessarie. La vera efficacia di Windows Autopilot emerge quindi quando viene inserito in una strategia più ampia di gestione degli endpoint, nella quale provisioning, sicurezza, applicazioni, aggiornamenti, identità e controllo dei dispositivi vengono gestiti attraverso un'unica infrastruttura centralizzata.